AEE, que ya en 2023 pidió al Gobierno que incluyera a los más de 22.000 aerogeneradores y más de 1.300 parques eólicos que funcionan en España en la Estrategia de Seguridad Nacional
Las claves
- El Gobierno debería haber traspuesto en verano la nueva directiva de infraestructuras críticas que señala a las centrales eléctricas.
- Un estudio identifica que el 35% de las instalaciones fotovoltaicas europeas expuestas a ataques cibernéticos están en España.
- Esta semana un nuevo incidente dejó al descubierto vulnerabilidades de los sistemas informáticos de entidades públicas.
- Gobiernos, hospitales y colegios cerraron sus páginas web al detectarse una vulnerabilidad en la actualización del lenguaje de programación.
- En 2022 la UE propuso una normativa que focalizaba en centrales de producción eléctrica, incluidos parques fotovoltaicos y eólicos.
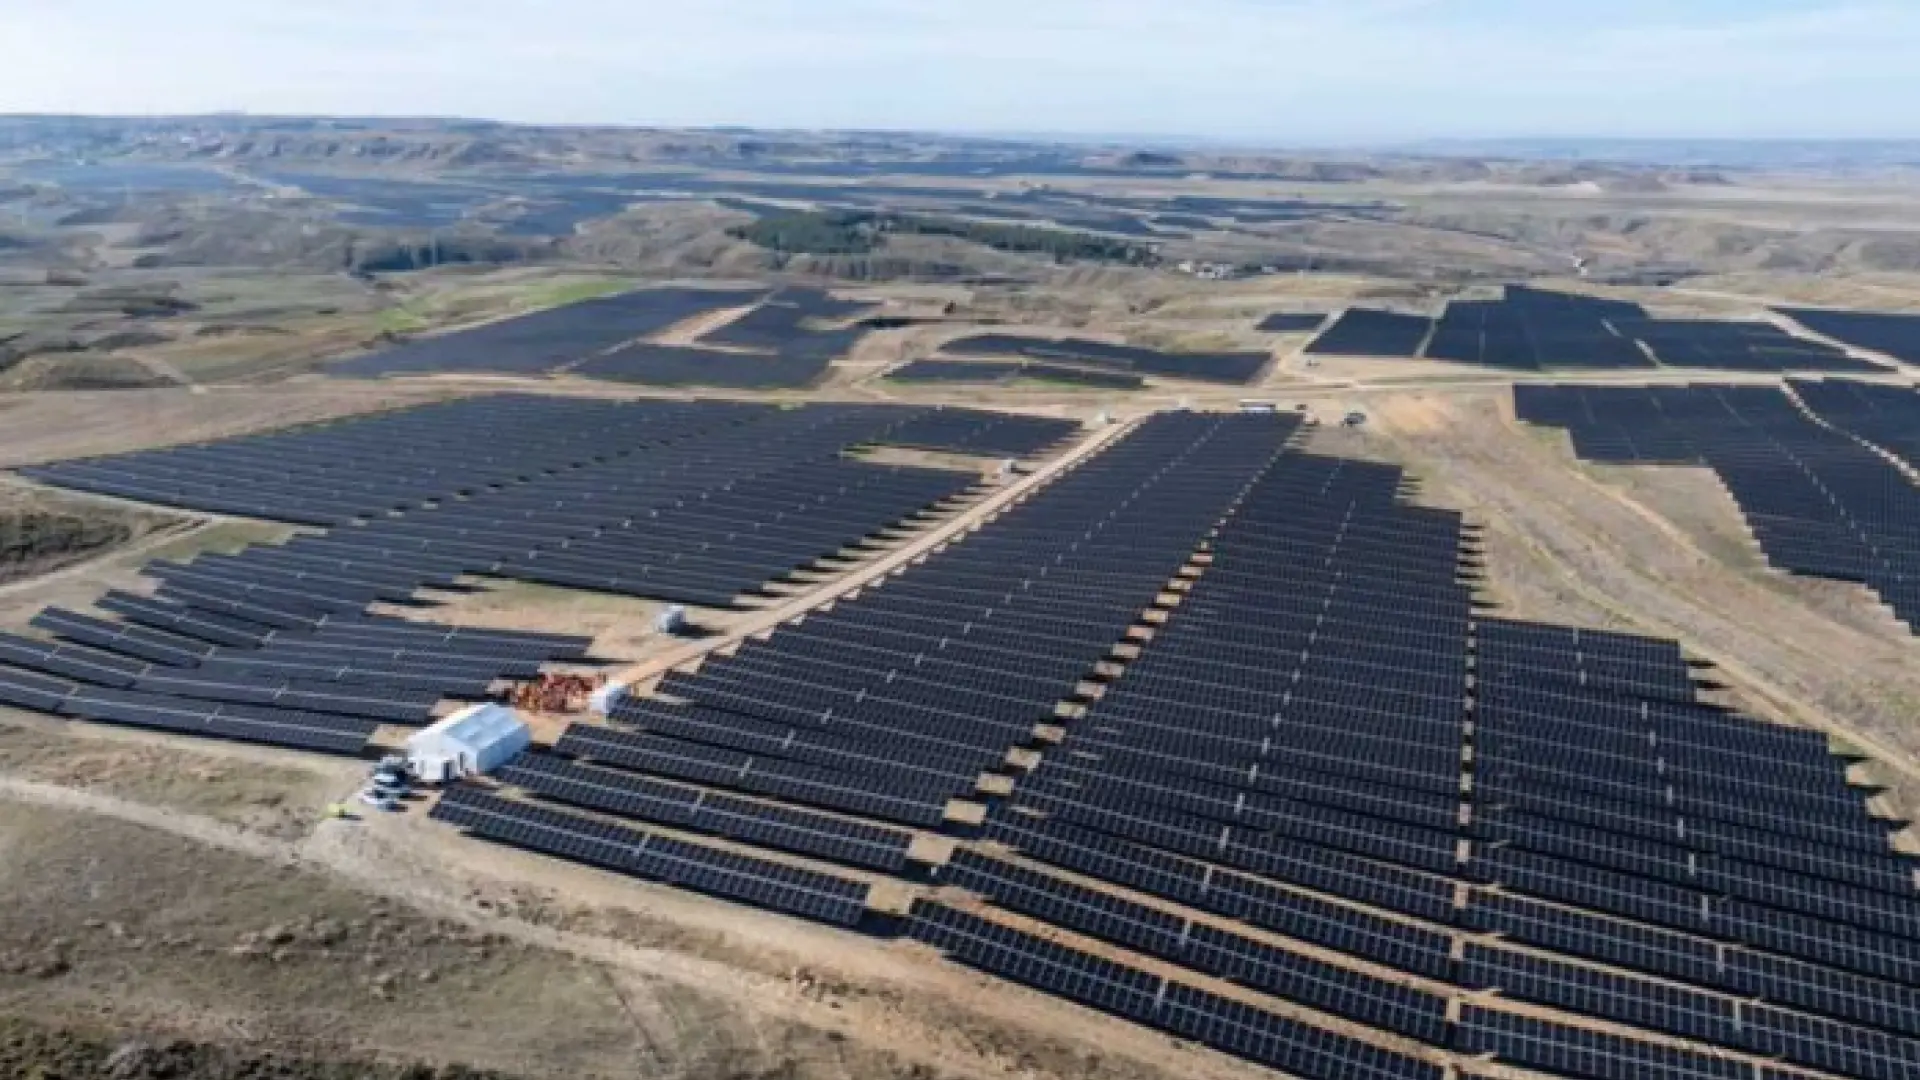
Cientos de plantas fotovoltaicas y eólicas esperan que el Ministerio para la Transición Ecológica publique los criterios que determinarán su inclusión como infraestructuras críticas. Según la definición europea, esas infraestructuras son «indispensables para mantener las funciones sociales o las actividades económicas vitales».
El Gobierno español no había traspuesto la directiva europea de infraestructuras críticas de energía que debía haberse identificado en julio de ese año. Se informó que un nuevo incidente había expuesto vulnerabilidades en los sistemas informáticos de gobiernos, hospitales y colegios, obligándolos a cerrar sus páginas web.
El fallo estaba relacionado con la actualización del lenguaje de programación utilizado por todas esas entidades, lo que podría permitir incursiones no deseadas.
Hace dos semanas un ciberataque contra los sistemas de refrigeración de una cadena de supermercados francesa provocó pérdidas millonarias y la destrucción de toneladas de alimentos.
En 2022 la Unión Europea aprobó una normativa que focaliza la protección de centrales eléctricas, parques fotovoltaicos y eólicos como infraestructuras críticas. España lleva varios meses sin identificar qué instalaciones deben considerarse críticas, a pesar de que un ataque contra ellas tendría consecuencias mayores.
La Asociación de Empresas Eólicas (AEE) ha señalado que no es lo mismo un parque con un aerogenerador que una instalación de 700 MW, pidiendo criterios basados en tamaño y ubicación.
Fuentes del sector renovable afirman que la regulación está retrasada y no se vislumbra una solución pronta, especialmente con la cercanía de las elecciones.
En 2023 la AEE solicitó al Gobierno incluir más de 22.000 aerogeneradores y 1.300 parques eólicos en la Estrategia de Seguridad Nacional.
Casi cinco meses después del plazo de julio 2026, el Ministerio aún no ha publicado los criterios para definir qué parques serán infraestructuras críticas.
El INCIBE mantiene seminarios y foros con el sector energético para compartir buenas prácticas de ciberseguridad.
La Comisión Europea propuso prohibir la financiación pública a proyectos fotovoltaicos con inversores fabricados en China por temores de espionaje. El sector fotovoltaico insiste en que la ciberseguridad debe basarse en criterios tecnológicos y no en guerras comerciales.
Ese mismo estudio señala que el 35 % de las instalaciones fotovoltaicas europeas vulnerables se encuentran en España.
Cobertura de Capitol
Comentarios